Esta guía explica el enfoque operativo del Commander Hibrido y cómo evaluar su desempeño en entornos reales. De forma objetiva, se revisa el concepto de mando híbrido, sus componentes típicos y consideraciones de compatibilidad. También se incluyen criterios de selección, requisitos de implementación y preguntas frecuentes para orientar decisiones técnicas responsables.
El Commander Hibrido es un concepto de mando o control que integra, de manera coordinada, modalidades complementarias (por ejemplo, control con distintas capas de comunicación, protocolos o interfaces) para lograr operación consistente en escenarios donde una sola vía de control puede resultar limitada. En términos prácticos, su valor aparece cuando se necesita continuidad operativa, flexibilidad de integración y gestión del riesgo técnico en instalaciones industriales, centros de operación o entornos con múltiples subsistemas.
Desde una perspectiva de ingeniería, el punto crítico no es “tener más funciones”, sino cómo se orquestan esas funciones: latencia, tolerancia a fallos, compatibilidad con equipos existentes, facilidad de verificación y mantenimiento. Por ello, evaluar un Commander Hibrido implica mirar su arquitectura (hardware/firmware), la capa de comunicación, el flujo de seguridad y el soporte documental (manuales, requisitos, parámetros de operación).
En proyectos actuales, este enfoque cobra relevancia porque la realidad tecnológica rara vez es homogénea. Las instalaciones suelen contener componentes de generaciones distintas, redes que evolucionaron con el tiempo, equipos con capacidades desiguales (unos modernos y otros con interfaces legacy), y exigencias cada vez más estrictas de disponibilidad y ciberseguridad. En ese contexto, un Commander Hibrido no es un “lujo”, sino una forma de asegurar que el sistema siga cumpliendo su función aunque cambien condiciones, se modernicen partes del sistema o falle un canal.
Además, el término “Commander Hibrido” suele asociarse a una forma de diseño orientada a la redundancia inteligente y a la degradación controlada. No se trata necesariamente de replicar al 100% cada subsistema (lo cual puede ser costoso), sino de establecer una estrategia de control que permita mantener un nivel mínimo aceptable de operación o supervisión ante eventos como pérdida de comunicación, caída de un enlace, reinicios parciales o interrupciones por mantenimiento.
Finalmente, su relevancia también está en la gobernanza del sistema: un Commander Hibrido, si está bien implementado, ayuda a estandarizar flujos, hacer trazable la operación y reducir los “usos improvisados” en operación. Esto mejora tanto el desempeño técnico como la disciplina operativa, clave en entornos donde la gente responde a alarmas bajo presión.
En el contexto del Commander Hibrido, “híbrido” suele aludir a la combinación de componentes o estrategias que no son idénticas, pero que se coordinan para cumplir un objetivo común. Dependiendo del fabricante y del caso de uso, “híbrido” puede referirse a:
El criterio profesional es que el sistema híbrido debe aportar beneficios medibles (p. ej., mayor disponibilidad, top trazabilidad, menos tiempo de diagnóstico) y no solo complejidad. Para medir esos beneficios, es recomendable definir desde el inicio métricas como:
En algunos proyectos, el “híbrido” también se expresa como una combinación de enfoques de seguridad y operación: por ejemplo, un canal puede priorizar baja latencia y otro puede priorizar integridad y aislamiento; o un modo puede permitir mantenimiento, mientras otro modo restringe acciones para operación normal. Esa “hibridación” de reglas es tan importante como la hibridación de hardware o comunicación.
Otro aspecto conceptual es el control de decisiones. Un sistema híbrido no solo “enruta mensajes”; debe decidir qué autoridad manda en cada momento. Esa autoridad puede cambiar en función de disponibilidad de enlaces, presencia de fallas, estado de sensores, o permisos de usuario. El diseño debe ser determinista o, al menos, comprensible y verificable.
En resumen, “híbrido” no significa juntar piezas al azar: significa coordinar alternativas para que el sistema sea robusto ante la variabilidad y los fallos reales del mundo industrial.
Una adopción técnica responsable requiere cubrir al menos cuatro frentes. Si falta alguno, el proyecto suele volverse frágil en operación.
Antes de definir el Commander Hibrido, se debe revisar el ecosistema existente: equipos de control, redes, protocolos, fuentes de alimentación, periféricos y condiciones físicas (temperatura, vibración, polvo). En entornos cercanos a zonas de mantenimiento—como talleres o áreas técnicas—resulta clave comprobar el dimensionamiento y la alimentación prevista por el fabricante.
Este punto conviene abordarlo con una checklist más detallada:
En proyectos reales, los problemas de compatibilidad suelen aparecer en fases tardías si no se validan al inicio: por ejemplo, un enlace nuevo puede funcionar en pruebas pero fallar bajo carga real, o una integración puede mostrar inconsistencias de sincronización. Anticipar esto reduce el riesgo de paros o retrabajos.
Un sistema de mando debe operar con una estrategia clara de seguridad. Esto suele incluir:
Para ampliar, conviene pensar la seguridad en términos de tres capas que se complementan:
Además, en un Commander Hibrido suele haber una complejidad adicional: más de un canal o más de una interfaz puede permitir acciones. El diseño debe impedir que un usuario “salte” reglas usando un canal alternativo. En otras palabras, la seguridad no debe depender de “por qué camino llegó el comando”, sino de si el comando está autorizado y es seguro según el estado del sistema.
En entornos regulados, la seguridad también exige consistencia documental: procedimientos de acceso, políticas de cambio, y evidencias de pruebas.
En proyectos reales, el coste invisible aparece cuando una falla no se puede localizar rápido. Por eso, al evaluar un Commander Hibrido, conviene pedir o revisar:
Un buen diagnóstico no es solo “tener alarmas”; es tener información accionable. Por ejemplo, si hay pérdida de comunicación, no basta con “desconectado”: el sistema debería registrar en qué canal, desde cuándo, qué temporizador se agotó, cuál fue la reacción del control (si degradó, si cambió de canal, si detuvo acciones) y qué ocurrió con los actuadores.
También es relevante considerar la trazabilidad de configuración. En proyectos híbridos, es común que exista:
La trazabilidad completa reduce el tiempo de diagnóstico en integraciones complejas. Sin ella, el equipo de ingeniería termina “adivinando” qué cambió y cuándo, lo que incrementa el riesgo operacional.
La robustez no termina con el “arranque”. Se debe considerar:
Un enfoque de ciclo de vida implica preguntarse:
En particular, en sistemas híbridos es importante confirmar cómo se comporta la configuración cuando se cambia hardware parcial: ¿se conserva la configuración?, ¿se requiere reinstalación?, ¿se valida nuevamente el esquema de seguridad?, ¿se requiere recertificación de límites?
Estas respuestas deben estar claras antes de entrar en operación, porque en el mantenimiento real el tiempo es crítico y el personal no puede quedar atrapado en incertidumbre.
Para analizar un Commander Hibrido con seriedad, propongo un enfoque por capas. En lugar de centrarse solo en características comerciales, se evalúan propiedades que afectan al resultado:
El mando define “qué se hace”. Por tanto, importa la coherencia del flujo de estados: cómo transita entre modos, qué ocurre al perder una comunicación y cómo se restablece el control. Un sistema bien diseñado evita comportamientos ambiguos y define claramente el comportamiento por defecto.
Para profundizar, conviene analizar:
En un Commander Hibrido, el peor escenario es el “estado fantasma”: cuando un canal vuelve pero el sistema no sabe cuál autoridad tiene el control. Este tipo de fallas se pueden prevenir con reglas explícitas de autoridad y transiciones.
La hibridación puede incluir enlaces diferentes. El punto no es “usar dos caminos” sin más, sino:
En términos prácticos, el análisis de comunicaciones debe incluir pruebas realistas: tráfico concurrente, saturación parcial, congestión, reinicios de equipos, pérdida intermitente de paquetes y reconexión. Un canal que luce bien en condiciones ideales puede fallar cuando hay ruido de red o carga adicional.
También conviene revisar cómo se sincroniza el control con el estado de comunicación. Por ejemplo:
La capa de comunicaciones no solo afecta la velocidad: afecta el nivel de coherencia del sistema. En sistemas híbridos, coherencia es seguridad: si la información de estado es inconsistente, el control podría tomar decisiones erróneas.
El Commander Hibrido debe incorporar validaciones para prevenir acciones no deseadas. Un buen estándar de proyecto incluye:
Para que la seguridad sea efectiva, debe existir una relación sólida entre validación y operación. Ejemplos:
En un enfoque experto, también se evalúa la resiliencia ante manipulaciones accidentales. Un Commander Hibrido debe soportar errores humanos: clicks repetidos, intentos desde una interfaz no autorizada, y cambios parciales de configuración. Las validaciones deben diseñarse para evitar que el sistema entre en estados peligrosos por error.
En operación, el “cómo” influye directamente. Un mando híbrido eficaz suele:
La ergonomía técnica es una parte crítica de la seguridad. Un sistema puede ser técnicamente correcto, pero si los operadores no entienden sus estados o si las alarmas son ambiguas, la operación se vuelve frágil. Por eso, conviene revisar:
En sistemas híbridos, se debe evitar que el operador tenga que inferir qué canal está actuando o qué autoridad está activa. Eso debe ser visible.
En un proyecto típico, el éxito depende de la fase de integración. A continuación, se presenta una guía de trabajo con criterios técnicos.
Se documenta el alcance: subsistemas, responsabilidades, punto de control, canales de comunicación, límites funcionales y criterios de seguridad. Aquí es donde el Commander Hibrido debe encajar sin “parches”.
Una buena arquitectura define con claridad:
También se recomienda definir una “línea de base” de operación. Esto significa acordar qué comportamiento se espera en condiciones normales y documentar qué constituye una desviación aceptable vs no aceptable.
Antes del uso operativo, conviene definir pruebas verificables: escenarios normales, escenarios con fallas controladas, recuperación de enlaces y pruebas de permisos. Las pruebas deben tener criterio de “aprobado/no aprobado”.
Para un Commander Hibrido, el plan de pruebas debe incluir específicamente:
Además, conviene que las pruebas incluyan mediciones cuantitativas (latencia, tiempo de detección de enlace, tiempo de recuperación, y capacidad de respuesta bajo carga). Así se puede justificar el “por qué” el híbrido mejora el desempeño, no solo “que funciona”.
Un mando híbrido necesita procedimientos claros: arranque, configuración, operación, paro, mantenimiento y respuesta a alarmas. En equipos técnicos, la capacitación debe ser aplicable al rol del personal (operador, mantenedor, integrador).
La capacitación efectiva no es solo una sesión. Debe incluir:
En un Commander Hibrido, a veces los operadores se confunden porque el sistema “cambia de canal” sin que ellos lo perciban. Por eso, los procedimientos deben explicar exactamente qué significa cada transición y cómo confirmarla en pantalla o en informes.
Como apoyo suplementario, esta tabla compara enfoques típicos al planificar un Commander Hibrido. Está pensada para orientar la evaluación, no para sustituir las especificaciones del fabricante.
| Criterio | Enfoque con Commander Hibrido | Ventaja esperada |
|---|---|---|
| Arquitectura de control | Orquestación de modos y transiciones entre estados | Mayor consistencia operativa |
| Canales de comunicación | Coordinación de enlaces según condiciones | Top continuidad y recuperabilidad |
| Seguridad | Perfiles, validación y control por modos | Menos riesgos por acciones no previstas |
| Diagnóstico | Registro estructurado de eventos y estados | Reducción del tiempo de localización de fallas |
| Mantenimiento | Procedimientos de verificación y actualización | Estabilidad durante el ciclo de vida |
Para enriquecer la toma de decisión, también es útil agregar criterios que muchas veces se olvidan:
Para mantener rigor técnico, los criterios de seguridad, ciberseguridad y prácticas de ingeniería se suelen alinear con marcos ampliamente aceptados. Como base orientativa (y no como sustituto del manual del producto), se citan fuentes de uso común en la industria:
Condiciones/requirements recomendadas para proyectos con Commander Hibrido:
Además, en entornos industriales es recomendable trabajar con una matriz de riesgos. Una matriz conecta amenazas con consecuencias y define controles. En sistemas híbridos, las amenazas pueden incluir:
Con la matriz, se puede justificar por qué el sistema necesita validaciones específicas, logs, o mecanismos de failover.
A continuación, una secuencia operativa. Se trata de un esquema general que debe adaptarse al equipo, al proveedor y al contexto del proyecto.
Identifique qué problema resuelve el Commander Hibrido: ¿continuidad ante interrupciones?, ¿control distribuido?, ¿unificación de consola y operación remota? Sin una meta clara, la arquitectura tiende a crecer sin orden.
Una práctica útil es redactar el objetivo en formato “si ocurre X, el sistema debe lograr Y”. Por ejemplo:
Estas formulaciones ayudan a que el diseño no sea abstracto y a que las pruebas tengan criterios definidos.
Liste equipos, sensores/actuadores, controladores, redes, fuentes de alimentación, tableros y requisitos ambientales. Este inventario es la base para comprobar compatibilidad.
Al ampliar este paso, conviene inventariar también:
Si el sistema usa enlaces múltiples, documente qué canal tiene prioridad, cómo se evalúa la disponibilidad y qué ocurre al perder un canal.
Aquí se recomienda definir “políticas” explícitas, no solo preferencias. Por ejemplo:
Defina roles, permisos, segregación por zonas (si aplica) y cómo se registra la actividad. Alinee prácticas con marcos como IEC 62443 y políticas internas.
Este paso debe incluir:
Establezca límites, temporizadores, umbrales y condiciones de transición de modo. Verifique que el sistema rechace configuraciones incoherentes.
En Commander Hibrido, la validación de parámetros debe contemplar coherencias entre módulos. Ejemplo: si un canal tiene un temporizador de detección distinto, el control debe saber cómo interpretar el “estado de enlace” y evitar acciones basadas en datos viejos. Por ello, se deben definir:
Realice pruebas en entorno controlado y luego en sitio. Incluya escenarios con degradación y recuperación. Documente resultados y criterios de aceptación.
Un plan de aceptación maduro incluye matrices de trazabilidad: cada requisito debe corresponder a una prueba. En sistemas híbridos, es común que los requisitos estén divididos entre capas: control, comunicaciones, seguridad, operación. La aceptación debería cubrir todas.
Se recomienda además:
Capacite al personal con procedimientos específicos y entrenamientos breves por rol. Establezca un ciclo de revisión: alarmas frecuentes, tendencias y topas en la configuración.
Para sostener la operación, es útil implementar un ciclo de gestión:
Con frecuencia, la conversación inicial incluye price information y expectativas sobre costo. Sin embargo, el precio real de un Commander Hibrido varía según configuración, módulos incluidos, requisitos de instalación y alcance de integración (por ejemplo: cableado, licencias de software, mano de obra, pruebas y documentación). Por ello, en una decisión técnica responsable conviene solicitar una cotización detallada que desagregue componentes y alcance. El objetivo es comparar por “qué incluye” y no solo por el total.
En cuanto a supplier details, lo más relevante no es únicamente el nombre del proveedor, sino su capacidad para:
Para evitar decisiones basadas en supuestos, conviene solicitar además:
En sistemas híbridos, el costo “oculto” muchas veces aparece por la falta de claridad sobre integración, pruebas y documentación. Una cotización detallada reduce esa incertidumbre.
Sin afirmar que sea universal, hay entornos donde la lógica híbrida tiene sentido: cuando conviven requisitos de operación continua, integración con sistemas preexistentes y necesidad de supervisión. Ejemplos típicos (a nivel conceptual) incluyen:
Para dar más contexto, conviene pensar en escenarios donde el “híbrido” resuelve un problema específico:
En todos estos casos, el valor del Commander Hibrido depende de que el diseño sea claro y verificable: si se implementa solo como “combinación” sin reglas de autoridad, prioridad y seguridad, la complejidad podría superar los beneficios.
Un punto que a menudo se subestima es que “funciona” no significa “es seguro”. Para un Commander Hibrido, buenas prácticas incluyen:
Profundizando en “lenguaje claro”, la idea es que el personal pueda entender qué está pasando y por qué. Algunas prácticas específicas:
También es buena práctica revisar periódicamente los logs para detectar patrones: por ejemplo, si el sistema con frecuencia entra en degradación por inestabilidad de red, tal vez la solución es corregir la red, no “ajustar temporizadores” sin fundamento.
No necesariamente. Se ajusta top cuando existen múltiples necesidades operativas o de integración (interfaces/canales/modos) y cuando el proyecto requiere continuidad y diagnóstico. La idoneidad depende del entorno, requisitos de seguridad, compatibilidad y pruebas.
Solicite documentación técnica completa, requisitos de instalación, diagramas de arquitectura, criterios de seguridad, manuales de operación/mantenimiento y el plan de pruebas o guías de verificación. Además, pida información sobre versionado de firmware y soporte.
Para hacerlo aún más concreto, conviene solicitar:
Con escenarios definidos: control de accesos, pruebas de transiciones de modo, verificación de límites, auditoría de eventos y pruebas de comportamiento ante fallas (pérdida de comunicación, reinicios controlados, degradación).
En seguridad, también es relevante verificar que el sistema no solo rechaza acciones peligrosas, sino que lo hace consistentemente desde cualquier interfaz/canal autorizado o no. Un enfoque profesional prueba el comportamiento “desde distintos caminos” para confirmar que la seguridad está centralizada en reglas coherentes y no solo en la interfaz.
No. El precio refleja alcance, módulos incluidos, complejidad de integración y soporte. Lo profesional es comparar por requisitos: qué funciones incluye, qué documentación y soporte ofrece y cómo se verifican los comportamientos.
Directa. Un sistema con topes registros y códigos de fallo reduce tiempos de diagnóstico y reparación. Para un Commander Hibrido, esto es especialmente relevante si utiliza varios canales o modos de operación.
Un diagnóstico deficiente incrementa el tiempo de recuperación incluso si el sistema, técnicamente, tiene mecanismos de redundancia. La disponibilidad depende de “cuánto tarda en entenderse el problema” y de la capacidad del equipo para aplicar el procedimiento correcto.
En muchos proyectos sí, siempre que se definan interfaces, políticas de prioridad y criterios de seguridad desde el inicio. La faseo debe contemplar pruebas por etapa y control de cambios.
En una implementación por fases, el riesgo principal es que cada fase introduce “intermedios” que podrían no estar completamente verificados. Por eso, cada etapa debe tener criterios de aceptación y una estrategia para asegurar que el comportamiento híbrido sigue consistente.
Afecta la latencia, la recuperación ante interrupciones y la consistencia del control. Por eso se deben evaluar temporizadores, políticas de reintento y comportamiento por defecto cuando un enlace no está disponible.
Como mínimo: pruebas completadas con criterios de aceptación, validación de seguridad (permisos, auditoría, transiciones), verificación de diagnóstico y entrenamiento del personal responsable.
Además, si el sistema afecta procesos con impacto en seguridad o calidad del producto, se deben validar condiciones de interlock y límites con evidencias documentadas.
El Commander Hibrido representa una aproximación técnica orientada a la coordinación de modos y/o canales para topar la operación bajo condiciones reales. La clave está en evaluar su arquitectura, seguridad, diagnóstico y mantenibilidad, y en solicitar información detallada al proveedor para comparar de manera justa el alcance. Con un plan paso a paso, pruebas verificables y criterios claros, es posible transformar un concepto híbrido en un sistema confiable y sostenible en el tiempo.
Tomar una decisión informada implica ir más allá de “comprar una solución” y convertir el proyecto en un proceso de ingeniería controlado: definir objetivos, establecer políticas explícitas, ejecutar pruebas que reflejen fallas reales, entrenar al personal y mantener una disciplina de cambios. Solo así el enfoque híbrido cumple su promesa: no aumentar complejidad por sí misma, sino asegurar continuidad, flexibilidad y gestión de riesgos con trazabilidad verificable.
Cuando el Commander Hibrido se implementa bien, el beneficio se ve en la operación diaria: alarmas útiles, tiempos de recuperación menores, menor confusión en transiciones y mayor claridad sobre quién tiene la autoridad del control. En entornos donde el costo de la incertidumbre es alto, esa claridad puede ser la diferencia entre una falla controlada y una situación crítica.



Esta guía explica de forma objetiva qué es un Pulse Hibrido, cómo se interpreta su funcionamiento y qué criterios usar para evaluar opciones, mantenimiento y seguridad. Se revisa el contexto técnico de la terapia por pulso y los factores clínicos que suelen influir en la selección del equipo, incluyendo consideraciones de compatibilidad, protocolos y entorno de uso.
El Gac Híbrido se está posicionando como una opción técnica para quienes buscan combinar beneficios de sistemas y topar el manejo del cultivo o producción. Este artículo ofrece un panorama objetivo: qué suele significar “híbrido”, cómo se evalúa su desempeño, qué factores afectan costos y calidad, y cómo tomar decisiones informadas con base en criterios de proveedor, instalación y mantenimiento.
Esta guía explica, de forma objetiva, cómo se evalúa y aplica el Pulse Hibrido en contextos clínicos. Se revisa qué significa el concepto de “pulso” en fisioterapia y tecnología médica, por qué los sistemas híbridos combinan modalidades, y qué criterios técnicos y de seguridad se recomiendan para una selección responsable, alineada con protocolos y buenas prácticas del sector.
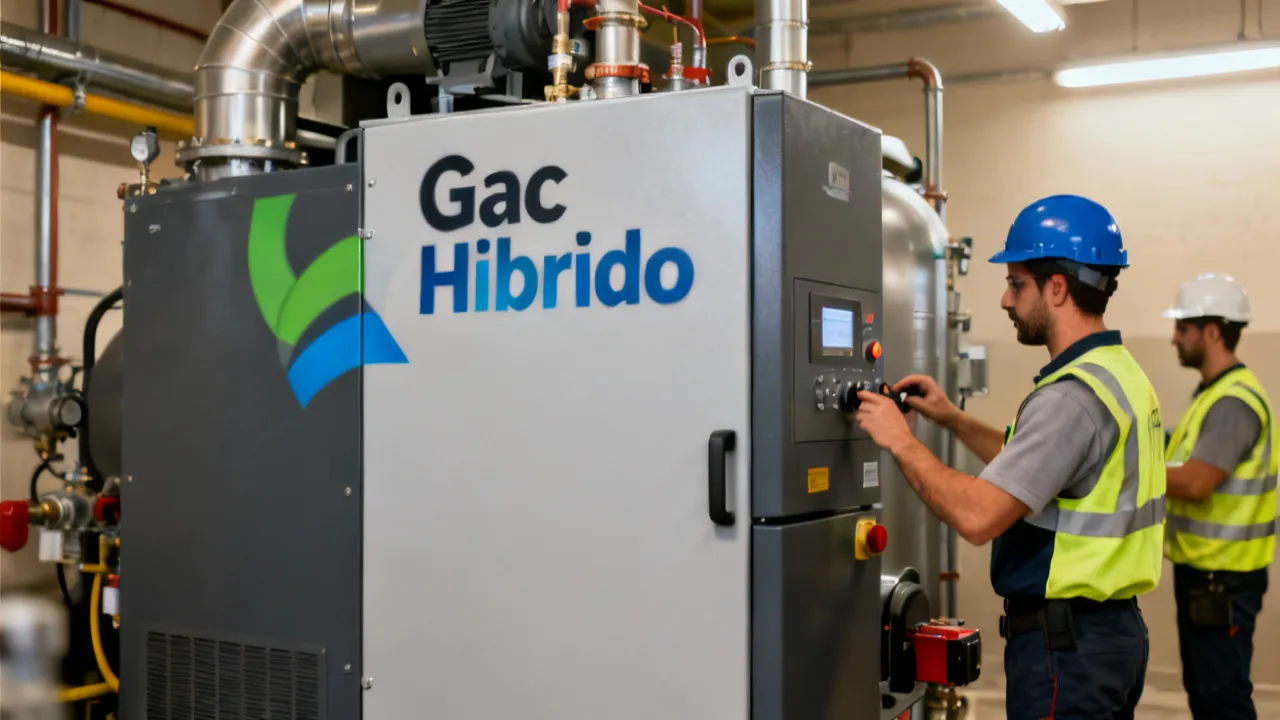
El Gac Híbrido combina rendimiento y versatilidad en sistemas de climatización y proceso, con una configuración diseñada para adaptarse a diferentes necesidades. Este artículo explica de forma objetiva qué significa el concepto “híbrido”, qué se considera en la selección técnica y qué requisitos suelen pedirse a proveedores e instaladores. Además, incluye comparativas, pasos de evaluación y preguntas frecuentes para tomar decisiones informadas.
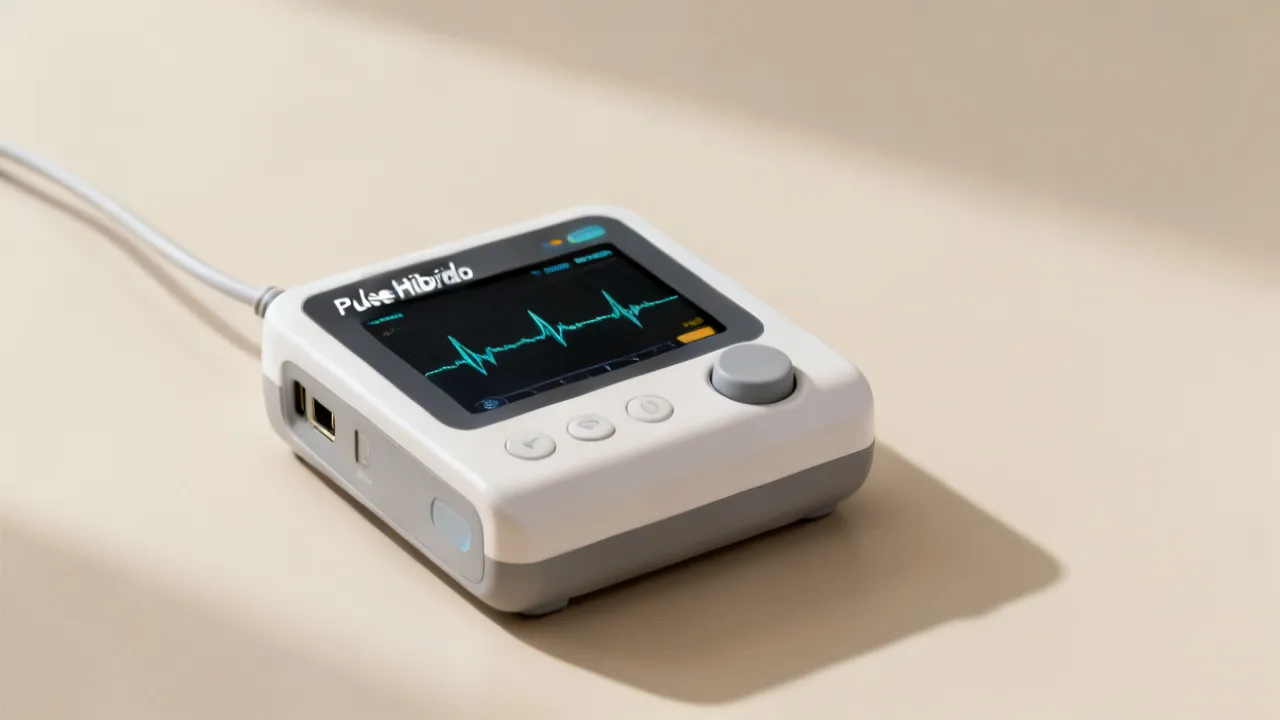
Esta guía explica qué es el Pulse Hibrido, cómo se integra en protocolos de estimulación y qué factores técnicos conviene revisar antes de seleccionarlo. De forma objetiva, se contextualiza su papel dentro de dispositivos de pulso, sus variables de configuración y el enfoque de seguridad clínica habitual. También se detallan criterios de compra, evaluación y mantenimiento para un uso responsable.
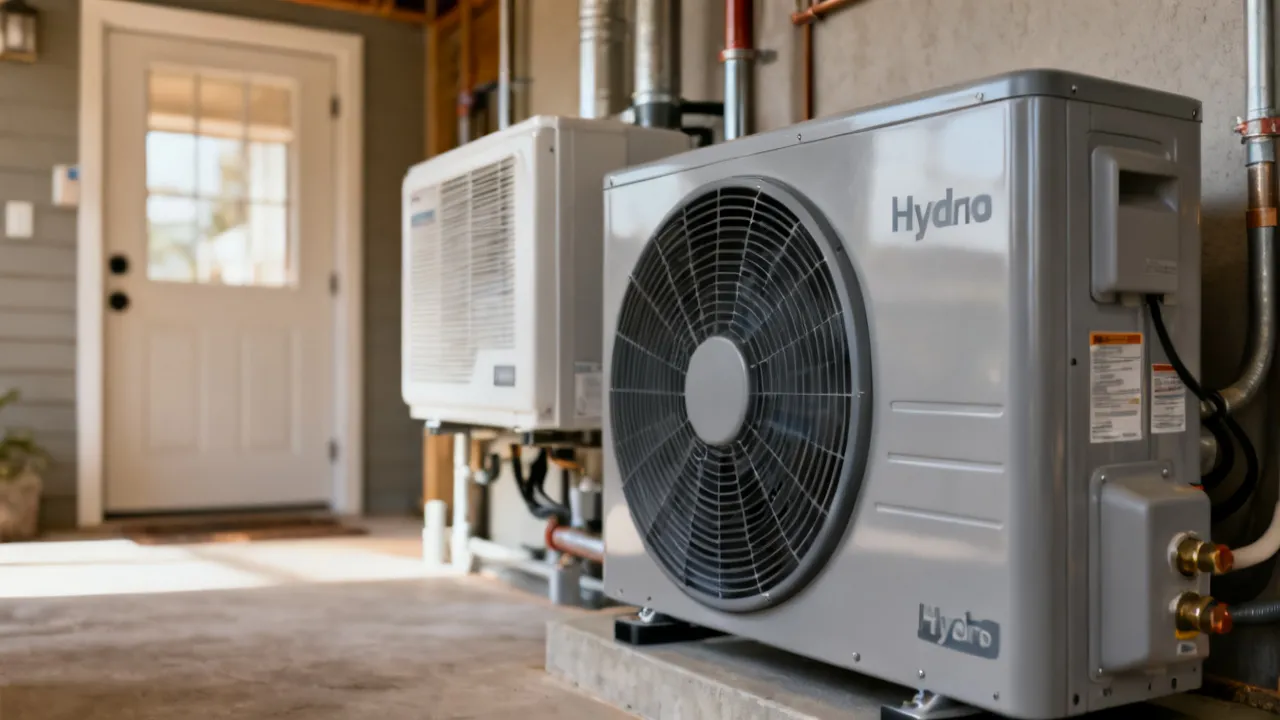
Esta guía analiza el sistema **Gac Híbrido** desde una perspectiva técnica y objetiva: qué es, cómo funciona y qué criterios seguir al evaluarlo para climatización. Se explican conceptos de la bomba de calor y la integración con otras fuentes térmicas, además de requisitos comunes de instalación y mantenimiento. También encontrarás comparativas, condiciones operativas y respuestas a preguntas frecuentes.

